Корпоративный ИИ в закрытом контуре: как внедрить нейросети и не нарушить закон о персональных данных
Что требуют 152-ФЗ и КоАП в редакциях 2025–2026 годов, сколько стоят утечки и как построить корпоративный ИИ на открытых или российских моделях в закрытом контуре или защищённом облаке РФ.
Ключевые тезисы:
- ✓ Персональные данные граждан РФ хранятся и обрабатываются в базах данных в России (ч. 5 ст. 18 152-ФЗ)
- ✓ Запрос в зарубежный ИИ-сервис с персональными данными — трансграничная передача: уведомление Роскомнадзора и ожидание решения
- ✓ Утечка стоит юрлицу 3–15 млн ₽, повторная — 1–3 % выручки, но не меньше 20 млн ₽
- ✓ Варианты по закону: открытая модель на своих серверах, GigaChat MAX или YandexGPT в облаке РФ, обезличивание перед внешней моделью
- ✓ Закону соответствует контур целиком: права доступа, журналы, договор поручения, правила для сотрудников
Корпоративный ИИ в закрытом контуре: как внедрить нейросети и не нарушить закон о персональных данных
Сотрудники уже пользуются нейросетями: вставляют в чат-бот договор, чтобы найти рискованные пункты, выгрузку из CRM-системы — чтобы написать письма клиентам, резюме кандидатов — чтобы сделать подборку. Если этот чат-бот работает на серверах за рубежом, компания, сама того не зная, передаёт за границу персональные данные и коммерческую тайну. С 2025–2026 годов это уже не абстрактный риск: ужесточены правила локализации и трансграничной передачи, а за утечки введены штрафы до 20 млн ₽ и оборотные штрафы за повторные нарушения.
Разбираем, что именно требует закон, какие архитектуры корпоративного ИИ ему соответствуют и как внедрить нейросети в закрытом контуре, не потеряв в качестве.
Коротко
- Персональные данные граждан РФ при сборе нужно записывать, хранить и обрабатывать в базах данных на территории России (ч. 5 ст. 18 152-ФЗ, с 1 июля 2025 года).
- Отправка таких данных в зарубежный ИИ-сервис — это трансграничная передача: до её начала оператор обязан уведомить Роскомнадзор, а в страны вне «адекватного» перечня передавать данные нельзя, пока не истекут сроки рассмотрения уведомления (ст. 12 152-ФЗ в редакции от 26.07.2026).
- За утечку персональных данных юрлицо платит от 3 до 15 млн ₽, за повторную — от 1 до 3 % выручки, но не меньше 20 млн ₽ (ст. 13.11 КоАП).
- Безопасные варианты — открытая модель на своих серверах, российская модель (GigaChat MAX, YandexGPT) в защищённом облаке РФ или гибрид с обезличиванием данных перед отправкой во внешнюю модель.
- Закон соблюдает не модель, а контур целиком: права доступа к базе знаний, журналы запросов, договор поручения с облачным провайдером и правила для сотрудников.
Почему нельзя просто дать сотрудникам зарубежный чат-бот
Публичный ИИ-сервис — это внешний поставщик, который получает всё, что сотрудник вставил в окно чата. Если там ФИО клиента, телефон, паспортные данные или сведения о здоровье сотрудника, компания-оператор передаёт персональные данные третьему лицу. Если сервер поставщика за рубежом — это ещё и трансграничная передача.
С коммерческой тайной похожая история. По закону «О коммерческой тайне» (98-ФЗ) режим тайны действует, только если компания приняла меры его охраны: определила перечень сведений, ограничила к ним доступ, ведёт учёт допущенных лиц, закрепила обязанности в трудовых и гражданско-правовых договорах. Если сотрудник отправляет условия сделки в публичный сервис, а правил на этот счёт нет, компании будет сложно доказать, что тайна вообще охранялась.
Отдельная проблема — «теневой ИИ»: запретить нейросети приказом почти невозможно, сотрудники продолжают пользоваться ими с личных телефонов. Работает другой подход: дать сотрудникам удобный внутренний инструмент, который закрывает те же задачи, но не выпускает данные из контура.
Что требует закон: нормы, которые действуют сейчас
Ниже — нормы в редакциях, действующих на октябрь 2026 года. Статья не заменяет консультацию юриста: применение норм к вашей ситуации зависит от состава данных, целей обработки и договоров.
Локализация: базы данных — в России
Часть 5 статьи 18 152-ФЗ в редакции закона от 28.02.2025 № 23-ФЗ (действует с 1 июля 2025 года): при сборе персональных данных граждан РФ, в том числе через интернет, их запись, систематизация, накопление, хранение, уточнение и извлечение с использованием баз данных за пределами России не допускаются. Исключения перечислены в пунктах 2, 3, 4 и 8 части 1 статьи 6 закона.
Для ИИ это значит: база знаний, векторное хранилище, журналы диалогов и любые другие хранилища, куда попадают персональные данные клиентов и сотрудников, должны находиться в России.
Трансграничная передача: уведомление до начала и ожидание решения
Статья 12 152-ФЗ в редакции закона от 26.07.2026 № 265-ФЗ:
- до начала трансграничной передачи оператор обязан уведомить Роскомнадзор — отдельно от общего уведомления об обработке персональных данных;
- до подачи уведомления оператор обязан получить от иностранного получателя сведения о мерах защиты данных, о правовом регулировании в его стране (если страна не в перечне «адекватных») и контакты получателя;
- в страны из перечня государств с адекватной защитой передавать данные можно сразу после уведомления — до решения Роскомнадзора;
- в страны вне перечня передавать данные нельзя, пока не истекут сроки рассмотрения уведомления: десять рабочих дней, а при запросе дополнительных сведений — дольше;
- Роскомнадзор может запретить или ограничить передачу, и тогда оператор обязан обеспечить уничтожение уже переданных за рубеж данных.
Критерий «адекватности» после поправок 2026 года один: соответствие правового регулирования и мер защиты в стране положениям Конвенции Совета Европы о защите физических лиц при автоматизированной обработке персональных данных. Сам перечень утверждает Роскомнадзор — перед любой передачей сверяйте его актуальную редакцию.
Поручение обработки: договор с облачным провайдером
Если модель работает в облаке провайдера, провайдер обрабатывает персональные данные по поручению компании. По ч. 3 ст. 6 152-ФЗ такое поручение оформляется договором, в котором указаны перечень данных, действия с ними, цели обработки, обязанность соблюдать конфиденциальность и требования ч. 5 ст. 18 о локализации, а также обязанность по запросу подтверждать принятые меры защиты. Без такого договора даже российское облако не закрывает требования закона.
Штрафы: сколько стоит ошибка
Суммы — по статье 13.11 КоАП в редакции от 04.08.2026, для юридических лиц. Полную таблицу и разбор примера мы собрали в бесплатной методичке.
| Нарушение | Часть ст. 13.11 КоАП | Штраф для юрлица |
|---|---|---|
| Обработка персональных данных не в соответствии с целями или без законного основания | ч. 1 | 150–300 тыс. ₽ |
| Нарушение локализации (базы данных за рубежом) | ч. 8 | 1–6 млн ₽ |
| То же повторно | ч. 9 | 6–18 млн ₽ |
| Не уведомили Роскомнадзор об утечке | ч. 11 | 1–3 млн ₽ |
| Утечка данных 1–10 тыс. человек | ч. 12 | 3–5 млн ₽ |
| Утечка данных 10–100 тыс. человек | ч. 13 | 5–10 млн ₽ |
| Утечка данных более 100 тыс. человек | ч. 14 | 10–15 млн ₽ |
| Утечка специальных категорий данных (например, о здоровье) | ч. 16 | 10–15 млн ₽ |
| Утечка биометрических данных | ч. 17 | 15–20 млн ₽ |
| Повторная утечка | ч. 15 и 18 | 1–3 % выручки, от 20–25 до 500 млн ₽ |
Попадёт ли конкретный случай с ИИ-сервисом под ту или иную часть, решают Роскомнадзор и суд. Но логика простая: данные клиентов, отправленные во внешний сервис без законных оснований и договора, — это неправомерная передача, а чем больше записей, тем выше штраф.
Три архитектуры корпоративного ИИ, которые соответствуют закону
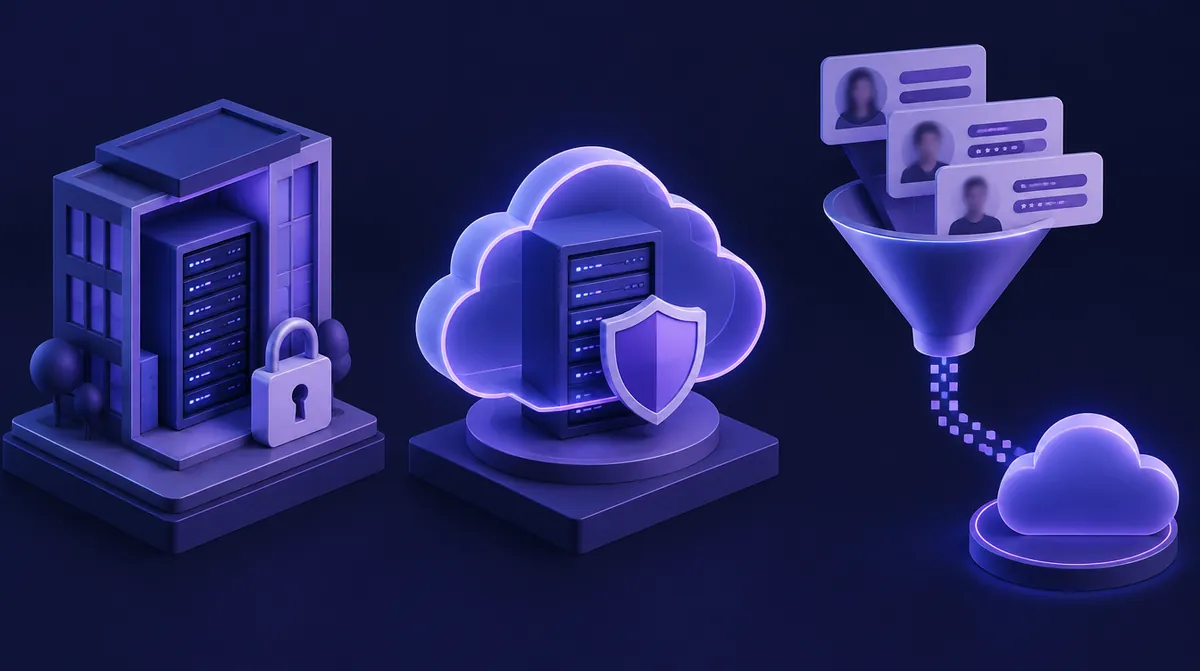
1. Открытая модель на своих серверах
Модель с открытыми весами (например, из семейств Llama, Qwen или Mistral) разворачивается на серверах компании или в арендованной стойке в российском дата-центре. Данные физически не покидают периметр.
- Плюсы: полный контроль, никакой трансграничной передачи, можно работать с самой чувствительной информацией.
- Минусы: нужны серверы с видеокартами и команда, которая будет обновлять модели и следить за качеством. Открытые модели среднего размера уступают крупным облачным в сложных рассуждениях на русском языке.
- Кому подходит: банкам, медицине, промышленности, компаниям с объектами критической информационной инфраструктуры и строгой службой безопасности.
2. Российская модель в защищённом облаке РФ
GigaChat MAX или YandexGPT, подключённые через облако поставщика в России. Крупные российские облака предлагают сегменты для обработки персональных данных с нужным уровнем защищённости — уровень подбирается по постановлению Правительства № 1119 и мерам из приказа ФСТЭК № 21.
- Плюсы: сильные модели на русском языке, не нужно своё оборудование, быстрый запуск.
- Минусы: данные обрабатываются у провайдера — обязателен договор поручения и проверка уровня защищённости облака.
- Кому подходит: большинству компаний, которым нужен корпоративный ИИ-помощник, ИИ-агенты для продаж и поддержки, работа с документами.
3. Гибрид: обезличивание перед внешней моделью
Перед отправкой запроса в модель специальный слой заменяет ФИО, телефоны, адреса, номера договоров на условные метки, а после ответа подставляет их обратно. Во внешнюю модель уходят только обезличенные данные.
- Плюсы: можно использовать самую сильную модель под задачу.
- Минусы: обезличивание должно быть надёжным — пропущенное поле превращается в утечку. Для коммерческой тайны маскирование имён не решает проблему, если тайна — в самом содержании документа.
- Кому подходит: задачам, где персональные данные — второстепенная часть текста, а нужен сильный анализ.
Из чего состоит ИИ-контур компании
Соответствие закону обеспечивает не выбор модели, а устройство всего контура:
- Модель — на своих серверах или в облаке РФ, с договором поручения.
- База знаний с правами доступа. Поиск по документам (RAG) должен учитывать права пользователя: менеджер не должен получить в ответе фрагмент из кадровых приказов, к которым у него нет доступа.
- Маскирование персональных данных в запросах и ответах там, где они не нужны для задачи.
- Журналирование — кто, когда и что спрашивал, к каким документам обращалась модель. Журналы тоже хранятся в России и тоже содержат персональные данные.
- Интеграции с 1С, Битрикс24, почтой — через учётные записи с минимальными правами.
- Правила для сотрудников: что можно отправлять во внутренний ИИ, что нельзя никуда, и почему публичные сервисы запрещены для рабочих данных.
Как внедрить ИИ в закрытом контуре: план из шести шагов
- Инвентаризация. Какие задачи сотрудники уже решают нейросетями и какие данные при этом используют. Опрос и анализ трафика обычно показывают масштаб «теневого ИИ».
- Классификация информации. Персональные данные (обычные, специальные, биометрические), коммерческая тайна, общедоступная информация — для каждой категории свои правила.
- Выбор архитектуры под самую чувствительную категорию данных, с которой будет работать ИИ.
- Пилот на одном процессе — например, ИИ-помощник по внутренним регламентам или ИИ-агент первой линии поддержки. Пилот проверяет качество модели на ваших данных до крупных вложений.
- Документы и защита: модель угроз, договор поручения, изменения в политике обработки персональных данных и положении о коммерческой тайне, при необходимости — уведомления в Роскомнадзор.
- Масштабирование на другие процессы и подразделения с регулярной проверкой журналов и качества.
Частые ошибки
- Запрет без замены. Сотрудники уходят в личные аккаунты публичных сервисов, и компания теряет контроль полностью.
- База знаний без прав доступа. ИИ-помощник отвечает всем сотрудникам из всех документов, включая зарплаты и кадровые приказы.
- Журналы у внешнего поставщика. Модель в России, а система мониторинга диалогов — в зарубежном облаке.
- Облако без договора поручения. Российский провайдер есть, документов нет.
- «Мы же ничего не храним». Даже кратковременная обработка запроса с персональными данными на зарубежном сервере — это передача данных.
Читайте также
- GigaChat MAX и YandexGPT для бизнеса: сравнение и практика внедрения
- Как внедрить ИИ-агентов в компанию: от идеи до работающего решения
- Внедрение ИИ в бизнес: что автоматизировать в первую очередь
Построим ИИ-контур под требования закона
Проведём исследование ваших процессов и данных, предложим архитектуру — свои серверы, облако РФ или гибрид — и запустим пилот на одном процессе. Подробнее об услугах: разработка ИИ-агентов и внедрение ИИ в бизнес. Чтобы рассчитать стоимость, заполните бриф.
Бесплатная методичка «ИИ в компании без штрафов» — полная таблица штрафов, чек-лист ИИ-контура из 24 пунктов и образец регламента для сотрудников: получить методичку.
Вопросы и ответы
Можно ли использовать ChatGPT и другие зарубежные нейросети с персональными данными клиентов?
Отправка персональных данных граждан РФ в зарубежный сервис — это трансграничная передача: до её начала компания обязана уведомить Роскомнадзор, получить от получателя сведения о мерах защиты, а в страны вне перечня государств с адекватной защитой передавать данные можно только после истечения сроков рассмотрения уведомления (ст. 12 152-ФЗ). Кроме того, при сборе данных они должны храниться в базах на территории России (ч. 5 ст. 18). На практике для рабочих задач с персональными данными безопаснее использовать модели в закрытом контуре или в российском облаке. Решение по вашему случаю стоит согласовать с юристом.
Какие штрафы грозят за утечку персональных данных в 2026 году?
По ст. 13.11 КоАП юрлицо платит за утечку данных от 1 до 10 тыс. человек 3–5 млн ₽, от 10 до 100 тыс. — 5–10 млн ₽, более 100 тыс. — 10–15 млн ₽. Утечка специальных категорий данных обходится в 10–15 млн ₽, биометрических — в 15–20 млн ₽. За повторную утечку назначается оборотный штраф 1–3 % выручки, но не меньше 20 млн ₽ (для специальных категорий и биометрии — 25 млн ₽) и не больше 500 млн ₽. Отдельно штрафуют за неуведомление Роскомнадзора об утечке — 1–3 млн ₽.
Что выбрать: открытую модель на своих серверах или российскую модель в облаке?
Открытая модель на своих серверах даёт полный контроль над данными и подходит для самой чувствительной информации, но требует серверов с видеокартами и команды поддержки. Российские модели GigaChat MAX и YandexGPT в защищённом облаке РФ сильнее на русском языке и запускаются быстрее, но обрабатывают данные у провайдера, поэтому нужен договор поручения и проверка уровня защищённости облака. Часто выбирают комбинацию: облако для большинства задач и свой сервер для самых чувствительных. Мы подбираем архитектуру после исследования ваших данных и процессов.
Нужен ли договор с облачным провайдером, если модель работает в России?
Да. Если провайдер обрабатывает персональные данные по вашему заданию, это поручение обработки по ч. 3 ст. 6 152-ФЗ, и его оформляют договором. В договоре указывают перечень данных и действий с ними, цели обработки, обязанность соблюдать конфиденциальность и требования о локализации, а также обязанность подтверждать принятые меры защиты по запросу. Без такого договора российское облако само по себе не закрывает требования закона.
Как запретить сотрудникам отправлять рабочие данные в публичные нейросети?
Один запрет почти не работает: сотрудники продолжают пользоваться нейросетями с личных устройств. Эффективнее дать удобный внутренний ИИ-помощник, который решает те же задачи в закрытом контуре, и закрепить правила в положении о коммерческой тайне и политике обработки персональных данных. Дополнительно помогают ограничения доступа к публичным сервисам на рабочих устройствах и обучение сотрудников. Так компания и снижает риск утечки, и сохраняет выгоду от ИИ.