Требования ФСТЭК к ИИ: что приказ № 117 требует при использовании нейросетей
Приказ ФСТЭК № 117 действует с 1 марта 2026 года: кого касаются требования к ИИ, что написано в пунктах 60 и 61 — запрет передачи данных разработчику модели, контроль запросов и ответов, недостоверные ответы, доверенные технологии ИИ — и как выполнить их на практике.
Ключевые тезисы:
- ✓ Приказ ФСТЭК № 117 действует с 1 марта 2026 года и касается госсистем, систем госорганов, ГУП и госучреждений
- ✓ Требования распространяются и на системы, куда передаётся информация ограниченного доступа из госсистемы
- ✓ Запрещено передавать разработчику модели ИИ информацию ограниченного доступа, в том числе для улучшения модели
- ✓ Запросы и ответы ИИ контролируются по шаблонам или по допустимым тематикам и форматам
- ✓ Нужно выявлять недостоверные ответы и ограничивать решения на их основе; в системах — только доверенные технологии ИИ
Требования ФСТЭК к ИИ: что приказ № 117 требует при использовании нейросетей
С 1 марта 2026 года действуют новые требования ФСТЭК России о защите информации в государственных информационных системах — приказ от 11 апреля 2025 года № 117. Он заменил приказ № 17, который работал больше десяти лет. Одно из главных нововведений — отдельные требования к использованию искусственного интеллекта.
Разбираем, кого касаются эти требования, что именно написано в пунктах 60 и 61 и как выполнить их на практике, если вы внедряете ИИ-помощника или ИИ-агента в госсистему или работаете с данными госзаказчика.
Коротко
- Приказ ФСТЭК № 117 действует с 1 марта 2026 года и распространяется на государственные информационные системы, иные информационные системы госорганов, государственных унитарных предприятий и государственных учреждений.
- Требования касаются и других систем, если в них передаётся информация ограниченного доступа из государственной информационной системы, — то есть подрядчиков и партнёров госзаказчиков.
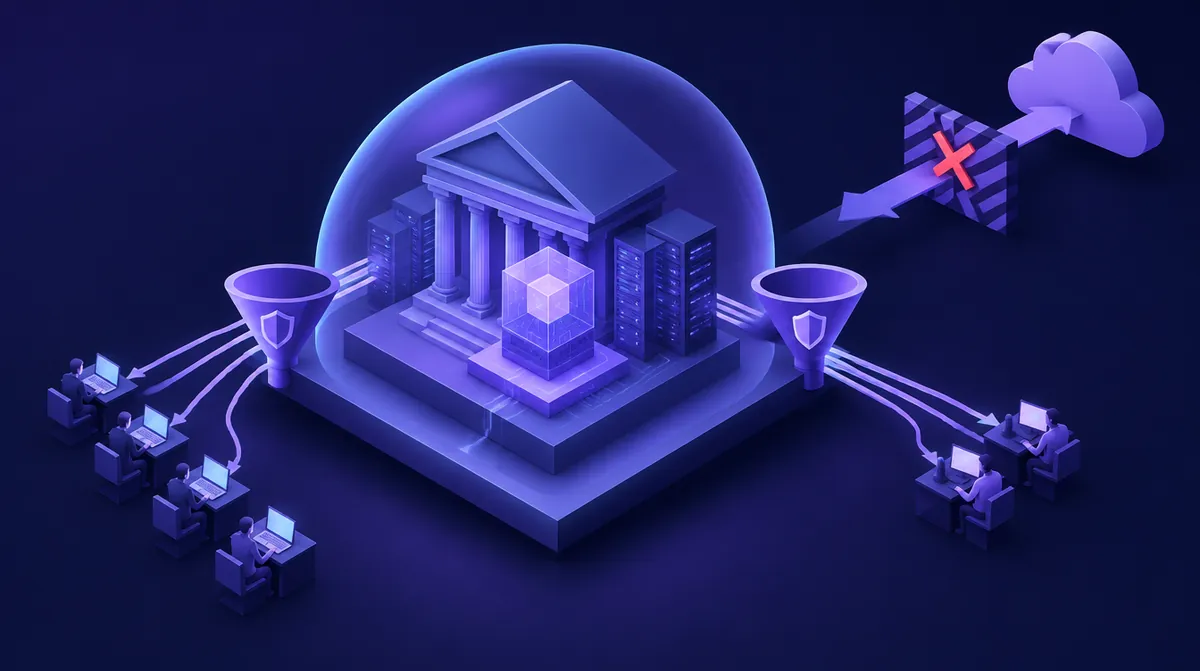
- Запрещено передавать разработчику модели ИИ информацию ограниченного доступа из информационной системы, в том числе для улучшения модели.
- Запросы пользователей к ИИ и ответы ИИ нужно контролировать: по шаблонам или по допустимым тематикам и форматам.
- Нужно выявлять недостоверные ответы ИИ и ограничивать решения, которые на них основаны. В состав систем включаются только доверенные технологии ИИ.
Кого касаются требования
По пунктам 1–3 приказа требования применяются к:
- государственным информационным системам;
- иным информационным системам государственных органов, государственных унитарных предприятий и государственных учреждений;
- муниципальным информационным системам — если иное не установлено законодательством.
Важный пункт 2: если информация ограниченного доступа передаётся из государственной информационной системы в другую систему, эта система тоже должна соответствовать требованиям о защите информации. На практике это касается коммерческих компаний, которые получают данные от госзаказчиков: подрядчиков, операторов сервисов, интеграторов.
Если система является значимым объектом критической информационной инфраструктуры, защита обеспечивается и по требованиям 187-ФЗ, и по приказу № 117 (пункт 6).
Для обычных коммерческих компаний приказ не обязателен. Но его требования к ИИ — хороший ориентир для любого корпоративного ИИ-контура: по сути, это готовый список того, как не допустить утечек и решений на основе ошибок нейросети.
Что требует пункт 60: защита данных, моделей и запрет передачи разработчику
Пункт 34 приказа включает в обязательные мероприятия по защите информации отдельную строку — «обеспечение защиты информации при использовании искусственного интеллекта». Содержание этого мероприятия раскрывают пункты 60 и 61.
Пункт 60 требует исключить несанкционированный доступ к информации и воздействие на информационную систему, а также её использование не по назначению за счёт воздействия на наборы данных, модели ИИ, их параметры, процессы и сервисы обработки данных и поиска решений. Проще говоря, защищать нужно не только данные, но и саму модель и её «окружение»: базу знаний, настройки, механизм поиска.
И главное ограничение пункта 60, дословно: «Не допускается передача лицу, разработавшему модель искусственного интеллекта, информации ограниченного доступа, содержащейся в информационных системах, в том числе для улучшения функционирования модели искусственного интеллекта».
Что это значит на практике: если запросы с информацией ограниченного доступа уходят в облачный сервис разработчика модели, это может быть расценено как передача такой информации разработчику. Безопаснее всего, когда модель работает в контуре оператора системы — открытая модель на его серверах или версия российской модели, которую поставщик разворачивает у заказчика. Как квалифицировать конкретную архитектуру, стоит согласовать со специалистом по защите информации, который ведёт аттестацию системы.
Что требует пункт 61: контроль запросов и ответов
Пункт 61 описывает, как должны быть устроены запросы пользователей к ИИ-сервисам и ответы на них. Есть два формата.
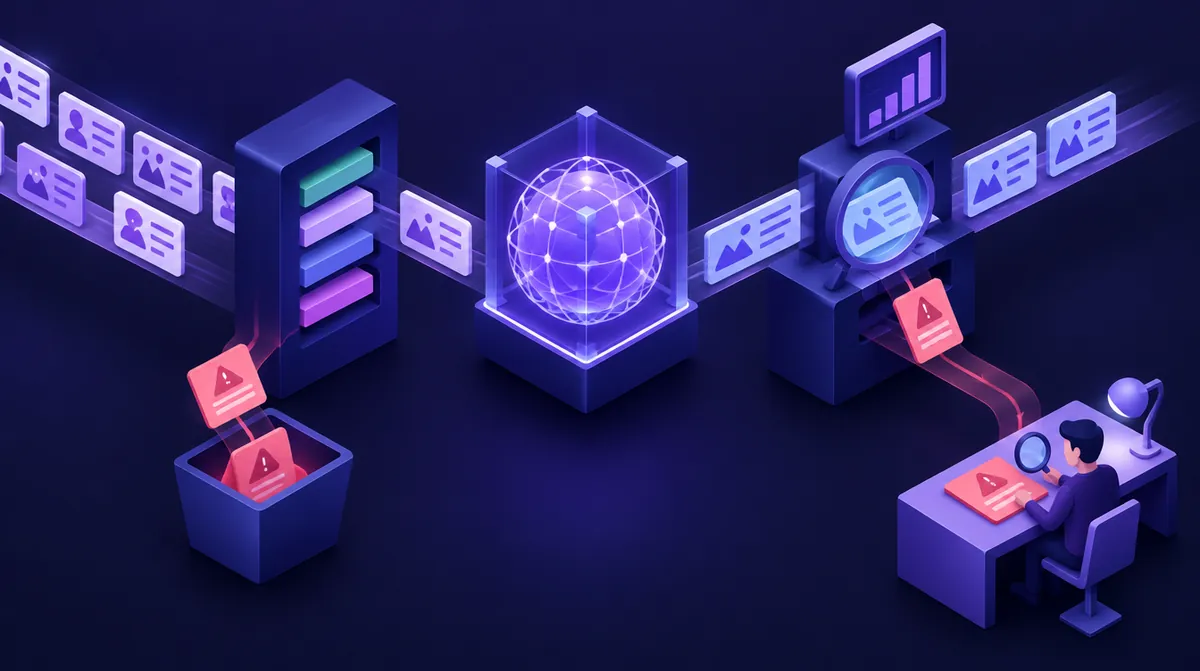
Строго заданные шаблоны. Определены шаблоны запросов, которые пользователи направляют в ИИ, и шаблоны ответов, и обеспечен контроль соответствия им. Подходит для типовых задач: классификация обращений, заполнение полей документа, извлечение данных.
Свободная текстовая форма. Определены допустимые тематики запросов и обеспечен контроль соответствия им; определены форматы ответов в рамках этих тематик, и ответы тоже контролируются. Подходит для ИИ-помощника по базе знаний.
Кроме того, пункт 61 требует:
- статистические критерии для выявления недостоверных ответов ИИ — для их сбора и анализа;
- реагирование на недостоверные ответы — ограничение области решений и функций системы, которые принимаются или выполняются на основе таких ответов;
- исключить нерегламентированное влияние ИИ на параметры модели и на работу информационной системы — ИИ не должен сам менять свои настройки или поведение системы без установленного порядка;
- включать в состав информационных систем доверенные технологии ИИ или их компоненты. Это понятие определено в Национальной стратегии развития искусственного интеллекта (подпункт «ц» пункта 5): технологии, которые отвечают стандартам безопасности и исключают причинение вреда человеку, обществу и государству.
Как выполнить требования на практике
| Требование приказа | Как это реализуется в системе |
|---|---|
| Не передавать разработчику модели информацию ограниченного доступа (п. 60) | Модель в контуре оператора: открытая модель на его серверах или локальная версия российской модели; запрет использования данных для обучения в договоре с поставщиком |
| Защита наборов данных, моделей и их параметров (п. 60) | Права доступа к базе знаний и настройкам модели, журнал изменений, отдельная учётная запись для администрирования, контроль целостности |
| Шаблоны или допустимые тематики запросов (п. 61 «а», «б») | Входной фильтр: классификатор тематики запроса, отклонение запросов вне разрешённых тем, формы с заданными полями для типовых задач |
| Контроль ответов по форматам и тематикам (п. 61 «а», «б») | Выходной фильтр: проверка формата и темы ответа, запрет выдачи данных, к которым у пользователя нет доступа |
| Критерии недостоверных ответов (п. 61 «в») | Контрольный набор вопросов с эталонными ответами, оценка опоры ответа на источники, сбор и разбор ответов, отмеченных пользователями как ошибочные |
| Реагирование на недостоверные ответы (п. 61 «г») | Решения с последствиями принимает человек, ИИ-агент действует с минимальными правами, критичные действия — только после подтверждения |
| Нет нерегламентированного влияния ИИ на модель и систему (п. 61) | Модель не дообучается автоматически на запросах, изменения настроек — по регламенту и через журнал |
| Доверенные технологии ИИ (п. 61) | Выбор модели и компонентов с подтверждённым соответствием требованиям безопасности; согласование с органом по аттестации |
Хорошая новость: большая часть этих мер — то, что и так стоит делать в любой качественной ИИ-системе. Поиск по документам с опорой на источники (RAG-система) упрощает и контроль ответов, и выявление недостоверных: ответ без найденного источника легко отметить. А ИИ-агент с минимальными правами и подтверждением критичных действий человеком закрывает требование об ограничении решений.
Чек-лист перед внедрением ИИ в систему госзаказчика
- Определено, есть ли в системе информация ограниченного доступа и уходит ли она к разработчику модели.
- Модель и база знаний размещены в контуре оператора или архитектура согласована со специалистом по защите информации.
- Выбран формат взаимодействия: шаблоны или свободный текст с допустимыми тематиками.
- Настроены входной и выходной фильтры, ведётся журнал запросов и ответов.
- Есть контрольный набор вопросов и критерии недостоверных ответов, ответственный их анализирует.
- Решения, влияющие на граждан и организации, принимает человек.
- Модель не дообучается на запросах пользователей без установленного порядка.
- Использование ИИ учтено в модели угроз и в документах для аттестации системы.
Итог
Приказ ФСТЭК № 117 впервые прямо регулирует использование ИИ в государственных информационных системах. Ключевые требования: не передавать информацию ограниченного доступа разработчику модели, контролировать запросы и ответы, выявлять недостоверные ответы и не давать ИИ принимать решения бесконтрольно. Для коммерческих компаний это не обязанность, а готовый ориентир — особенно если вы работаете с данными госзаказчиков.
Мы проектируем и внедряем ИИ-агентов и ИИ-помощников в закрытом контуре — на открытых моделях на серверах заказчика или на российских моделях, с фильтрами запросов и ответов, журналами и контролем качества. Требования 152-ФЗ к ИИ для коммерческих компаний разобраны в статье «Корпоративный ИИ в закрытом контуре».
Материал носит информационный характер. Применение требований к конкретной системе определяется оператором и организацией, проводящей аттестацию. Текст пунктов 60 и 61 приведён по официальной публикации требований на сайте ФСТЭК России.
Вопросы и ответы
Что требует приказ ФСТЭК № 117 при использовании ИИ?
Пункты 60 и 61 приказа требуют исключить несанкционированный доступ к информации и воздействие на систему через наборы данных, модели ИИ и их параметры, запрещают передавать разработчику модели информацию ограниченного доступа и требуют контролировать запросы пользователей и ответы ИИ. Контроль строится либо по строго заданным шаблонам запросов и ответов, либо по допустимым тематикам и форматам. Кроме того, нужно выявлять недостоверные ответы по статистическим критериям, ограничивать решения на их основе, исключить нерегламентированное влияние ИИ на модель и систему и использовать доверенные технологии ИИ.
На кого распространяется приказ ФСТЭК № 117?
Требования применяются к государственным информационным системам, иным информационным системам государственных органов, государственных унитарных предприятий и государственных учреждений, а также к муниципальным информационным системам, если иное не установлено законодательством. По пункту 2 приказа требования распространяются и на системы, в которые передаётся информация ограниченного доступа из государственной информационной системы. Поэтому коммерческим подрядчикам и партнёрам госзаказчиков, получающим такие данные, тоже стоит учитывать эти требования. Приказ действует с 1 марта 2026 года и заменил приказ ФСТЭК № 17.
Можно ли использовать облачные GigaChat MAX или YandexGPT в государственной информационной системе?
Пункт 60 приказа запрещает передавать лицу, разработавшему модель ИИ, информацию ограниченного доступа из информационной системы, в том числе для улучшения модели. Если запросы с такой информацией уходят в облачный сервис разработчика модели, это может быть расценено как такая передача. Безопаснее размещать модель в контуре оператора: открытую модель на его серверах или версию российской модели, которую поставщик разворачивает у заказчика. Конкретную архитектуру стоит согласовать со специалистом по защите информации, который проводит аттестацию системы.
Что такое недостоверные ответы ИИ и как их выявлять по приказу № 117?
Недостоверный ответ — ответ ИИ, который не соответствует действительности или источникам: выдуманные факты, неверные ссылки, ответы вне допустимой тематики. Приказ требует разработать статистические критерии для их выявления, собирать и анализировать такие ответы и ограничивать решения, которые на них основаны. На практике используют контрольный набор вопросов с эталонными ответами, проверку опоры ответа на найденные документы и отметки пользователей об ошибках. Решения с последствиями для граждан и организаций при этом принимает человек.
Нужно ли выполнять требования ФСТЭК к ИИ коммерческой компании?
Если компания не является оператором государственной или муниципальной информационной системы и не получает из неё информацию ограниченного доступа, приказ № 117 для неё не обязателен. Но коммерческие компании обязаны выполнять 152-ФЗ о персональных данных и закон о коммерческой тайне, а требования приказа к ИИ — хороший готовый ориентир для корпоративного ИИ-контура. Контроль запросов и ответов, запрет передачи данных разработчику модели и проверка недостоверных ответов снижают риск утечек и ошибочных решений в любой компании.